Ensayo de penetración externa (perímetro)
Probamos sistemas y servicios accesibles desde internet, como el acceso VPN, cortafuegos, servidores de correo electrónico o servidores web.
Someta sus sistemas a pruebas exhaustivas para detectar vulnerabilidades, configuraciones incorrectas y puntos de entrada. Ya sean sistemas de TI internos o externos, aplicaciones web, API o herramientas de IA, el objetivo de cada prueba es obtener resultados prácticos para la gestión de la seguridad de TI.
Contacto


Probamos sistemas y servicios accesibles desde internet, como el acceso VPN, cortafuegos, servidores de correo electrónico o servidores web.
Analizamos la infraestructura y los sistemas de red desde la perspectiva de un atacante interno, por ejemplo, la informática de la oficina, Active Directory y los recursos compartidos de archivos.
Realizamos pruebas en áreas de registro, portales de clientes, sistemas de reservas y otras aplicaciones web, tanto para usuarios anónimos como para usuarios autenticados.
Estamos probando la infraestructura en la nube Entra ID, incluidos los controles de acceso y la asignación de roles.
Realizamos pruebas en las interfaces de aplicaciones web, aplicaciones móviles o sistemas de backend, incluyendo la autenticación, la validación de entradas y la comprobación de permisos.
Estamos probando un cliente Windows proporcionado, centrándonos en la configuración, los permisos locales, el almacenamiento de contraseñas y la protección contra manipulaciones.
Realizamos pruebas en los puntos de acceso físico y en la infraestructura relacionada con la seguridad, como las áreas de recepción, las puertas y los controles de acceso.
Analizamos su Active Directory desde la perspectiva de un atacante interno, centrándonos en las vulnerabilidades y las configuraciones incorrectas que presentan un riesgo crítico o alto.
¿Está seguro de que su aplicación de IA es a prueba de manipulaciones? Por ejemplo, ¿de que el chatbot de su sitio web no revelará información interna si se le solicita? Nuestros expertos certificados revisarán sus herramientas de IA en busca de vulnerabilidades de seguridad y errores de configuración.
¿Reconoces:
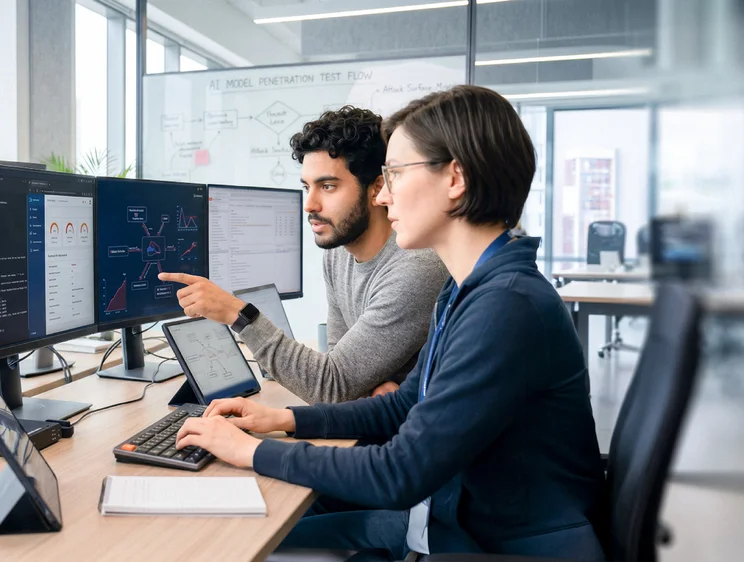
¿Es usted capaz de reconocer un ciberataque real? ¿Y qué tan preparado está? Dé el siguiente paso y analice no solo sus sistemas, sino también a sus empleados y procesos. Nuestros expertos en pruebas de penetración simularán un ataque realista a su empresa. Puede personalizar el proyecto según sus objetivos específicos seleccionando con precisión los módulos que le resulten relevantes e importantes.
Sus ventajas:
Recopilamos toda la información pública disponible sobre su organización, como rangos de direcciones IP, dominios, subdominios, aplicaciones web y direcciones de correo electrónico. El resultado es ideal como base para una prueba de penetración externa personalizada.
Evaluamos la seguridad de las contraseñas en su Active Directory. Mediante diversas técnicas de descifrado de contraseñas, identificamos todas las contraseñas que representan un riesgo para la seguridad.
Analizamos la segmentación de la red y la estructura de la red de la empresa. Esto implica investigar si los segmentos de red individuales están efectivamente separados entre sí y si el acceso a áreas, servicios y aplicaciones sensibles y críticos está protegido.
Tras examinar minuciosamente sus sistemas, recibirá un informe final completo. Este informe detallará todas las vulnerabilidades detectadas que podrían afectar a su seguridad informática y ser explotadas por atacantes.
El informe contiene:
 Servicios Gestionados
Proteja a sus clientes frente a los ciberataques: también de forma flexible desde la nube.
 Encontrar debilidades
Las pruebas de penetración ponen a prueba sus medidas de seguridad. ¿Tendrá éxito el ataque simulado o resistirán sus sistemas?
 Protección del correo electrónico
Bloquee las amenazas antes de que lleguen a los puntos finales